Windows vs Linux vs macOS – który system jest najbezpieczniejszy? Liczby z 2026 roku

Windows vs Linux vs macOS - porównanie bezpieczeństwa w liczbach 2026

Nowy wpis rozstrzyga najstarszą kłótnię w IT: Windows, Linux czy Mac? Zamiast opinii są liczby z 2025 i 2026 roku: ile dziur ma każdy system, ile z nich naprawdę się atakuje, ile powstaje malware’u i jak szybko producenci łatają. Wynik zaskakuje – Linux ma pięć razy więcej zgłoszonych podatności niż Microsoft, a i tak wychodzi na tym najlepiej. Jest też nowy gracz, który działa na wszystkich trzech systemach naraz: agent AI. Binance przekonał się o tym kilka dni temu, tracąc 6,3 mld dolarów po fałszywej rozmowie o pracę i przejęciu kolejnych komputerów przez firmowe narzędzie AI. Na końcu cztery krótkie listy, co z tym zrobić. 🔓 Continue reading →

Android vs iPhone: który jest bezpieczniejszy? CVE, zero-daye, ceny exploitów i czas łatania w liczbach (2026)

Android vs iPhone: kto jest bezpieczniejszy? 501 vs 317 CVE, exploit zero-click na iPhone'a za 5-7 mln $, phishing 16% vs 8%, 0 prób na iPhone'a na Pwn2Own 2024-2026

Dzisiejszy wpis odpowiada na pytanie, które słyszę najczęściej: „Michał, iPhone czy Android?”. Zamiast opinii zebrałem liczby: 501 vs 317 CVE, 15 zero-dayów użytych w atakach na telefony w 2025, 70 vs 72 dni łatania według Project Zero, 7 mln dolarów za exploit na iPhone’a i 5 mln za Androida, 16% vs 8% urządzeń z próbą phishingu. Jest też świeży Pwn2Own, na którym Pixel 10 padł trzy razy, a do iPhone’a trzeci rok z rzędu nikt nie podszedł, i polskie trojany bankowe, które instalujesz sobie sam. Werdykt jest mniej oczywisty, niż sugerują fani obu obozów – i na końcu 7 rzeczy, które warto zrobić niezależnie od logo na obudowie. 🔓 Continue reading →

Najbezpieczniejsza przeglądarka 2026? Chrome, Edge, Opera, Brave, Firefox i Safari w liczbach – trzy silniki, 15 zero-dayów

Grafika: 6 przeglądarek, 3 silniki, 15 zero-dayów - udziały silników Blink/Chromium ~79%, WebKit ~16%, Gecko ~3%

Dzisiejszy wpis jest dla każdego, kto kiedykolwiek zastanawiał się, czy Chrome jest „dziurawy”, a Firefox „bezpieczny”. Na pulpicie masz sześć przeglądarek, ale pod maską są tylko trzy silniki – i to one, a nie logo, decydują, czy ktoś przejmie Twój laptop po jednym kliknięciu w link. W tym roku Google naprawił już siedem dziur w Chrome wykorzystywanych w atakach, zanim wyszła łatka. Każda z nich siedziała też w Edge, Operze i Brave. Policzyłem to na liczbach z 2025 i 2026: zero-daye, CVE, tempo łatania, pieniądze na zespoły bezpieczeństwa i to, gdzie naprawdę giną dane. Na końcu moje „siedem praw bezpieczeństwa przeglądarek” i to, co sam bym wybrał. Spoiler: najbezpieczniejsza przeglądarka to ta, która jest aktualna. Continue reading →

„Nie rób bezpieczeństwa, to się opłaca” – co mówi kalkulator ryzyka, a co mówią rachunki po ataku

Wykres: Change Healthcare 2024 - zapłacony okup 22 mln dolarów kontra łączny koszt ataku około 2,9 mld dolarów. Nie rób bezpieczeństwa, to się opłaca?

Dzisiejszy wpis jest trochę prowokacją. Wziąłem wzór z egzaminu CISSP, który mówi, że zabezpieczenie nie może kosztować więcej niż straty, którym zapobiega, i uczciwie policzyłem, czy z tego wzoru nie wychodzi czasem, że bezpieczeństwa lepiej nie robić. Potem sprawdziłem to na prawdziwych rachunkach i kursach: Equifax, SolarWinds, CD Projekt, Żabka, MyDr, Morele.net, kary UODO za 2025 rok i to, ilu klientów naprawdę odchodzi po incydencie (spoiler: dużo mniej, niż deklaruje). Jest też lista firm, które po ataku już nie wstały – od 158-letniej brytyjskiej spedycji, którą skończyło jedno zgadnięte hasło, po polskiego producenta rowerów. Wnioski są niewygodne dla obu stron: i dla tych, którzy straszą, i dla tych, którzy oszczędzają. 🔓 Continue reading →

Cyberzagrożenia 2026 w liczbach: nowa podatność co 6 minut, exploit zanim wyjdzie łatka

Cyberzagrożenia 2026 w liczbach — nowa podatność co 6 minut, czas do ataku minus 7 dni, 86% phishingu wspierane przez AI

W 2018 roku od ujawnienia podatności do ataku mijały średnio 63 dni. Dziś? Minus siedem — atak zaczyna się, zanim producent zdąży wydać łatkę. Zebrałem w jednym miejscu twarde liczby z ponad dwudziestu raportów: 53,8 tys. podatności od stycznia 2026 (więcej niż w całym rekordowym 2025), 90 zero-dayów w realnych atakach, 86% phishingu wspieranego przez AI oraz Mozilla i Google łatające hurtowo dziury znajdowane przez agenty AI. 💥 Do tego polskie podwórko: ponad 700 incydentów dziennie i 96% firm z incydentem na koncie. Na końcu 6 konkretnych wniosków dla Twojej firmy — wprost z danych, bez straszenia. Continue reading →

Przewodnik po certyfikatach z zakresu cyberbezpieczeństwa wraz z rankingiem — aktualizacja 2026 (era AI)

Certyfikaty cyberbezpieczeństwa 2026 — ranking, ceny i era AI (zaktualizowany przewodnik)

Dwa lata temu opublikowałem ranking certyfikatów z cyberbezpieczeństwa — i od tamtej pory sporo się posypało. CASP+ formalnie nie istnieje, OSCP dostał termin ważności, darmowy egzamin ISC2 przestał być darmowy, a AI zaczęło domykać juniorom drzwi do branży. Powtórzyłem moją analizę ogłoszeń na Indeed po dwóch latach: niektóre certyfikaty urosły o ponad 200%, inne spadły o połowę. 💥 W zaktualizowanym przewodniku znajdziesz ranking 6 poziomów, aktualne ceny wszystkich 21 certyfikatów i twarde dane o tym, co zmieniło AI. Sprawdź, zanim wydasz kilkaset dolarów na papier, który rynek właśnie przestaje czytać. Continue reading →

NIS2 już obowiązuje, a 98% firm o tym nie wie. Sprawdź, czy jesteś na liście

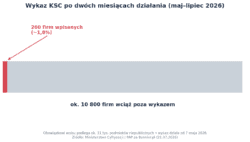
Wykres: tylko 200 z 11 000 firm wpisało się do wykazu KSC w pierwszych dwóch miesiącach działania rejestru

200 z 11 000 — tyle firm wpisało się do nowego wykazu KSC przez pierwsze dwa miesiące jego działania. Reszta albo nie wie, że musi, albo myśli, że „to nie o nas”. A NIS2 to nie regulacja dla korporacji: obejmie ok. 38 tys. podmiotów, w tym producentów żywności i części samochodowych. Sprawdzam, kto jest na liście, co trzeba zrobić do 3 października 2026 i ile kosztuje przespanie tematu. Spoiler: do 10 mln euro, a prezes odpowiada z własnej kieszeni. 💥 Continue reading →

Przykładowa polityka haseł — aktualizacja 2026 (NIST SP 800-63B-4)

NIST oficjalnie zakazał wymuszania „dużej litery, cyfry i znaku specjalnego” oraz zmiany haseł co 30 dni. 💥 Zaktualizowałem przykładową politykę haseł wg NIST SP 800-63B-4: min. 15 znaków, blocklisty, Argon2id, menedżer haseł i passkeys zamiast SMS-ów. Sprawdź, ile z tych punktów spełnia polityka w Twojej firmie. #cybersecurity #NIST Continue reading →

The Hack Summit 2025 – patronat medialny

The Hack Summit 2025

W ramach obranego patronatu medialnego informuje was, że już w październiku odbędzie się The Hack Summit 2025 – VIII edycja wiodącej konferencji środowiska #cybersec. Dlaczego warto dołączyć?✔ 2.500+ specjalistów i managerów z branży✔ cały ekosystem cyberbezpieczeństwa w jednym miejscu✔ 150+ praktycznych wystąpień, paneli dyskusyjnych i sesji round tables✔ 10+ ścieżek… Continue reading →

The Hack Summit 2024 – patronat medialny

The Hack Summit 2024

W ramach obranego patronatu medialnego informuje was, że już w październiku odbędzie się The Hack Summit 2024 – konferencja środowiska cybersecurity na której trzeba być. Dlaczego warto wziąć udział? ✔️ Czeka na Ciebie 150+ prelekcji i ponad 16+ ścieżek tematycznych o najnowszych trendach i technologiach prezentowanych przez światowej klasy prelegentów… Continue reading →