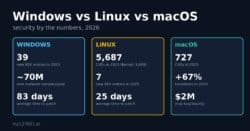
Windows vs Linux vs macOS – ¿qué sistema es el más seguro? Las cifras de 2026

Windows vs Linux vs macOS - security comparison in numbers 2026

El artículo de hoy es un intento de zanjar la discusión más antigua del mundo IT: ¿Windows, Linux o Mac? En lugar de opiniones, reuní cifras de 2025 y 2026: cuántas vulnerabilidades recibe cada sistema, cuántas se explotan de verdad en ataques, cuánto malware se crea para cada plataforma, qué tan rápido parchean los fabricantes y cuánta gente (y cuánto dinero) hay detrás. El resultado sorprende: Linux tiene cinco veces más CVE que Microsoft y aun así sale mejor parado, y el Mac dejó de ser «seguro porque es de nicho». También hay un nuevo jugador que funciona en los tres sistemas a la vez: un agente de IA con tus permisos. Al final, cuatro listas cortas de qué hacer con todo esto – porque en 2026 no entro en las empresas por el sistema, sino por lo que la empresa ha hecho con él. 🔓 Continue reading →

Android vs iPhone: ¿cuál es más seguro? CVE, zero-days, precios de exploits y tiempos de parcheo en cifras (2026)

Android vs iPhone: which one is more secure? 501 vs 317 CVEs, $5-7M zero-click iPhone exploit, phishing 16% vs 8%, 0 attempts on the iPhone at Pwn2Own 2024-2026

El post de hoy responde a la pregunta que más me hacen: «Michał, ¿iPhone o Android?». En lugar de opiniones, he reunido cifras: 501 frente a 317 CVE, 15 zero-days usados en ataques contra móviles en 2025, 70 frente a 72 días de parcheo según Project Zero, 7 millones de dólares por un exploit para iPhone y 5 millones para Android, un 16% frente a un 8% de dispositivos con intentos de phishing. También está el Pwn2Own más reciente, donde el Pixel 10 cayó tres veces y al iPhone nadie se acercó por tercer año seguido, y los troyanos bancarios polacos que te instalas tú mismo. El veredicto es menos obvio de lo que sugieren los fans de ambos bandos – y al final, 7 cosas que conviene hacer sea cual sea el logo de la carcasa. 🔓 Continue reading →

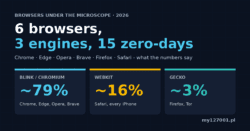
¿El navegador más seguro de 2026? Chrome, Edge, Opera, Brave, Firefox y Safari en cifras – tres motores, 15 zero-days

Graphic: 6 browsers, 3 engines, 15 zero-days - engine market share Blink/Chromium ~79%, WebKit ~16%, Gecko ~3%

El post de hoy es para cualquiera que alguna vez se haya preguntado si Chrome es un «colador» y Firefox es «seguro». En el escritorio tienes seis navegadores, pero bajo el capó solo hay tres motores – y son ellos, no el logo, los que deciden si alguien se hace con tu portátil con un solo clic en un enlace. Este año Google ya ha corregido siete agujeros en Chrome explotados en ataques antes de que saliera el parche. Cada uno estaba también en Edge, Opera y Brave. Lo he calculado con cifras de 2025 y 2026: zero-days, CVE, ritmo de parcheo, dinero para los equipos de seguridad y dónde se pierden de verdad los datos. Al final, mis «siete leyes de la seguridad de los navegadores» y lo que elegiría yo. Spoiler: el navegador más seguro es el que está actualizado. Continue reading →

“No hagas seguridad, compensa” – lo que dice la calculadora de riesgos y lo que dicen las facturas tras el ataque

Chart: Change Healthcare 2024 - $22M ransom paid vs. ~$2.9B total cost of the attack. Don't do security, it pays off?

El artículo de hoy es un poco provocador. He tomado la fórmula del examen CISSP, la que dice que una medida de seguridad no puede costar más que las pérdidas que evita, y he comprobado con honestidad si a veces no sale que es mejor no hacer seguridad. Luego la he contrastado con facturas y cotizaciones reales: Equifax, SolarWinds, CD Projekt, Żabka, MyDr, Morele.net, las multas polacas de protección de datos de 2025 y cuántos clientes se van de verdad tras un incidente (spoiler: muchos menos de los que dicen). También hay una lista de empresas que no volvieron a levantarse tras un ataque: desde una transportista británica de 158 años a la que acabó una sola contraseña adivinada hasta un fabricante polaco de bicicletas. Las conclusiones son incómodas para ambos bandos: para los que asustan y para los que recortan. 🔓 Continue reading →

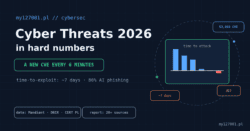
Ciberamenazas 2026 en cifras: una nueva vulnerabilidad cada 6 minutos, el exploit antes de que salga el parche

Cyber Threats 2026 in hard numbers — a new vulnerability every 6 minutes, time-to-exploit at minus 7 days, 86% of phishing AI-driven

En 2018, desde la divulgación de una vulnerabilidad hasta el ataque pasaban de media 63 días. ¿Hoy? Menos siete: el ataque empieza antes de que el fabricante llegue a publicar el parche. He reunido en un solo sitio las cifras duras de más de veinte informes: 53.800 vulnerabilidades desde enero de 2026 (más que en todo el año récord de 2025), 90 zero-days en ataques reales, un 86% del phishing asistido por IA, y Mozilla y Google parcheando al por mayor los agujeros que encuentran los agentes de IA. 💥 Además, mi patio local, Polonia: más de 700 incidentes al día y un 96% de empresas con un incidente en su haber. Al final, 6 conclusiones concretas para tu empresa — directamente de los datos, sin alarmismos. Continue reading →

Guía de certificados de ciberseguridad con ranking — actualización 2026 (la era de la IA)

Cybersecurity certifications 2026 — ranking, prices and the AI era (updated guide)

Hace dos años publiqué un ranking de certificados de ciberseguridad — y desde entonces se han caído unas cuantas piezas. CASP+ formalmente ya no existe, el OSCP tiene fecha de caducidad, el examen gratuito de ISC2 dejó de ser gratuito y la IA empezó a cerrarles la puerta del sector a los juniors. Repetí mi análisis de las ofertas de Indeed dos años después: algunos certificados crecieron más de un 200%, otros cayeron a la mitad. 💥 En esta guía actualizada encontrarás el ranking de 6 niveles, los precios actuales de los 21 certificados y datos duros sobre lo que ha cambiado la IA. Continue reading →

¿Qué nos puede decir el análisis del tiempo de respuesta del servidor?

proces logowania użytkownika

Asumiendo que el servidor toma acciones basadas en una condición específica, analicemos la situación en la que el servidor realiza cálculos dependiendo del resultado de esta condición y luego transmite la respuesta al usuario. En ambos casos, es decir, tanto si se realizan los cálculos como si no, el servidor… Continue reading →

¿La IA quitará empleos en ciberseguridad? Todo lo contrario: ¡Ejemplo de XSS en Zoomin!

ai vs security

En el contexto del creciente papel de la inteligencia artificial (IA) en diversos campos, la pregunta sobre su impacto en el mercado laboral de ciberseguridad se vuelve cada vez más relevante. Por un lado, la automatización y los sistemas inteligentes pueden acelerar y mejorar significativamente los procesos relacionados con la… Continue reading →

La biometría es más segura: cómo el malware está robando a los usuarios de Android

AndroidAtakOverlayBank

Esta entrada fue inspirada por la excelente presentación de Jan Seredynski en THS 2023. La ciberseguridad no es una cuestión binaria: no existen soluciones que garanticen un 100% de seguridad. En realidad, se trata más de evaluar los riesgos y elegir soluciones que sean menos susceptibles a los ataques. Un… Continue reading →