Android vs iPhone: что безопаснее? CVE, zero-day, цены эксплойтов и скорость патчей в цифрах (2026)

Android vs iPhone: which one is more secure? 501 vs 317 CVEs, $5-7M zero-click iPhone exploit, phishing 16% vs 8%, 0 attempts on the iPhone at Pwn2Own 2024-2026

Сегодняшний пост отвечает на вопрос, который я слышу чаще всего: «Михал, iPhone или Android?». Вместо мнений я собрал цифры: 501 против 317 CVE, 15 zero-day, использованных в атаках на телефоны в 2025 году, 70 против 72 дней на патч по данным Project Zero, 7 млн долларов за эксплойт для iPhone и 5 млн — для Android, 16% против 8% устройств с попыткой фишинга. Здесь есть и свежий Pwn2Own, на котором Pixel 10 пал трижды, а к iPhone третий год подряд никто даже не подошёл, и польские банковские трояны, которые жертвы устанавливают себе сами. Вердикт менее очевиден, чем уверяют фанаты обоих лагерей — а в конце 7 вещей, которые стоит сделать независимо от логотипа на корпусе. 🔓 Continue reading →
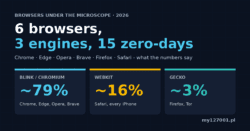
Самый безопасный браузер 2026? Chrome, Edge, Opera, Brave, Firefox и Safari в цифрах — три движка, 15 zero-day

Graphic: 6 browsers, 3 engines, 15 zero-days - engine market share Blink/Chromium ~79%, WebKit ~16%, Gecko ~3%

Сегодняшний пост для всех, кто хоть раз задумывался, «дырявый» ли Chrome и «безопасен» ли Firefox. На рабочем столе у вас шесть браузеров, но под капотом всего три движка — и именно они, а не логотип, решают, захватит ли кто-то ваш ноутбук после одного клика по ссылке. В этом году Google уже исправил в Chrome семь уязвимостей, которые использовались в атаках ещё до выхода патча. Каждая из них была и в Edge, Opera и Brave. Я посчитал всё на цифрах за 2025 и 2026 год: zero-day, CVE, скорость патчей, деньги на команды безопасности и то, где на самом деле утекают данные. В конце — мои «семь законов безопасности браузеров» и что выбрал бы я сам. Спойлер: самый безопасный браузер — тот, который обновлён. Continue reading →

«Не занимайся безопасностью, это выгодно» — что говорит калькулятор рисков и что говорят счета после атаки

Chart: Change Healthcare 2024 - $22M ransom paid vs. ~$2.9B total cost of the attack. Don't do security, it pays off?

Сегодняшняя статья — немного провокация. Я взял формулу с экзамена CISSP — защитная мера не может стоить больше убытков, которые она предотвращает, — и честно проверил, не выходит ли из неё иногда, что безопасностью лучше не заниматься. Потом проверил это на настоящих счетах и котировках: Equifax, SolarWinds, CD Projekt, Żabka, MyDr, Morele.net, польские штрафы за защиту данных за 2025 год и то, сколько клиентов на самом деле уходит после инцидента (спойлер: гораздо меньше, чем заявляют). Есть и список компаний, которые после атаки уже не поднялись — от 158-летней британской транспортной компании, которую прикончил один подобранный пароль, до польского производителя велосипедов. Выводы неудобны для обеих сторон: и для тех, кто пугает, и для тех, кто экономит. 🔓 Continue reading →

Пример политики паролей — обновление 2026 (NIST SP 800-63B-4)

Пример политики паролей по NIST SP 800-63B-4: минимум 15 символов, без принудительной сложности и периодической смены, блок-листы, Argon2id, менеджер паролей и устойчивая к фишингу MFA. Continue reading →

Что может нам сказать исследование времени отклика сервера?

proces logowania użytkownika

Предположив, что сервер предпринимает действия на основе определенного условия, рассмотрим ситуацию, в которой сервер выполняет вычисления в зависимости от результата этого условия и затем передает ответ пользователю. В обоих случаях, то есть как при выполнении вычислений, так и при их отсутствии, сервер возвращает ответ пользователю. Стоит отметить, что в ситуации,… Continue reading →

Заберёт ли ИИ работу в сфере кибербезопасности? Напротив, на примере XSS в Zoomin!

ai vs security

В контексте растущей роли искусственного интеллекта (ИИ) в различных областях, вопрос о его влиянии на рынок труда в сфере кибербезопасности становится все более актуальным. С одной стороны, автоматизация и интеллектуальные системы могут значительно ускорить и улучшить процессы, связанные с защитой данных и ИТ-инфраструктуры. С другой стороны, существует опасение, что ИИ… Continue reading →

Биометрия безопаснее — как вредоносное ПО крадет данные пользователей Android

AndroidAtakOverlayBank

Этот пост был вдохновлен отличной презентацией Яна Серединьского на THS 2023. Кибербезопасность — это не бинарный вопрос, не существует решений, гарантирующих 100% безопасность. В реальности речь идет скорее о оценке рисков и выборе решений, которые менее подвержены атакам. Пример оценки в контексте банковского дела: подтверждение транзакций через мобильные приложения безопаснее,… Continue reading →

Взлом PDF с паролем за несколько секунд — иллюзорная защита PZU. NN Investment Partners также повторяют эти плохие практики.

łamanie pdf z hasłem

Иллюзия безопасности хуже, чем осознание её отсутствия, потому что она приводит к решениям, основанным на ложных предпосылках. Информация, передаваемая учреждениями общественного доверия, типа «Мы защищаем ваши персональные данные», часто создает именно такую иллюзию безопасности. Рассмотрим два примера на основе PDF-файлов с паролями. 2. В приложении находился PDF-файл, защищенный паролем: 3…. Continue reading →

Руководство по сертификатам кибербезопасности с рейтингом

certyfikaty z cyberbezpieczeństwaa

Сертификаты в области кибербезопасности становятся неотъемлемой частью карьеры каждого IT-специалиста. На различных форумах многие новички задают похожие вопросы: «Является ли сертификат A или B хорошим выбором?». Хотя сертификаты сами по себе не обеспечивают трудоустройство так же, как деньги не приносят счастья, они могут значительно усилить наше резюме при выходе на… Continue reading →

Скрытые данные в файлах — как метаданные могут быть полезны при проведении тестов на проникновение

ukryta miniaturka w metadanych

Многие форматы файлов, помимо представления контента, например, JPEG, показывающий сделанную фотографию, могут содержать метаданные. Эта скрытая информация может быть бесценной при расследованиях OSINT и тестах на проникновение. Давайте рассмотрим несколько случаев и инструментов, полезных для извлечения этой кажущейся скрытой информации. Отсутствие очистки метаданных из фотографий Времена, когда известные социальные сети… Continue reading →