Android vs iPhone: कौन ज़्यादा सुरक्षित है? CVE, zero-day, exploit की कीमतें और पैच की रफ़्तार – आंकड़ों में (2026)

Android vs iPhone: which one is more secure? 501 vs 317 CVEs, $5-7M zero-click iPhone exploit, phishing 16% vs 8%, 0 attempts on the iPhone at Pwn2Own 2024-2026

आज का पोस्ट उस सवाल का जवाब है जो मुझसे सबसे ज़्यादा पूछा जाता है: “Michał, iPhone या Android?” राय देने के बजाय मैंने आंकड़े जुटाए: 501 बनाम 317 CVE, 2025 में फ़ोनों पर हमलों में इस्तेमाल हुए 15 zero-day, Project Zero के मुताबिक़ पैच करने में 70 बनाम 72 दिन, iPhone के exploit के लिए 7 मिलियन डॉलर और Android के लिए 5 मिलियन, phishing की कोशिश वाले डिवाइस 16% बनाम 8%। साथ में ताज़ा Pwn2Own भी है, जिसमें Pixel 10 तीन बार गिरा और iPhone को लगातार तीसरे साल किसी ने छुआ तक नहीं, और पोलैंड के वे बैंकिंग ट्रोजन जिन्हें लोग ख़ुद अपने फ़ोन पर इंस्टॉल करते हैं। फ़ैसला उतना सीधा नहीं है जितना दोनों खेमों के फ़ैन बताते हैं – और आख़िर में 7 काम, जो आपको करने चाहिए, चाहे फ़ोन पर कोई भी लोगो हो। 🔓 Continue reading →

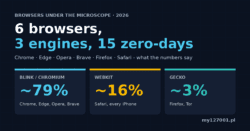
सबसे सुरक्षित ब्राउज़र 2026? Chrome, Edge, Opera, Brave, Firefox और Safari आंकड़ों में – तीन इंजन, 15 zero-day

Graphic: 6 browsers, 3 engines, 15 zero-days - engine market share Blink/Chromium ~79%, WebKit ~16%, Gecko ~3%

आज का लेख हर उस व्यक्ति के लिए है जिसने कभी सोचा हो कि Chrome “छेदों से भरा” है और Firefox “सुरक्षित”। आपके डेस्कटॉप पर छह ब्राउज़र हैं, लेकिन अंदर से इंजन सिर्फ़ तीन हैं – और लोगो नहीं, बल्कि यही तय करते हैं कि किसी लिंक पर एक क्लिक के बाद कोई आपका लैपटॉप कब्ज़े में ले पाएगा या नहीं। इस साल Google पहले ही Chrome में सात ऐसी खामियाँ ठीक कर चुका है, जिनका patch आने से पहले हमलों में इस्तेमाल हुआ। इनमें से हर एक Edge, Opera और Brave में भी थी। मैंने इसे 2025 और 2026 के आंकड़ों से गिना है: zero-day, CVE, patch की रफ़्तार, सुरक्षा टीमों पर पैसा और यह कि डेटा असल में कहाँ से चोरी होता है। आख़िर में मेरे “ब्राउज़र सुरक्षा के सात नियम” और मैं ख़ुद क्या चुनूँगा। Spoiler: सबसे सुरक्षित ब्राउज़र वही है जो अपडेटेड है। Continue reading →

“सुरक्षा मत करो, यह फ़ायदे का सौदा है” – जोखिम कैलकुलेटर क्या कहता है और हमले के बाद के बिल क्या कहते हैं

Chart: Change Healthcare 2024 - $22M ransom paid vs. ~$2.9B total cost of the attack. Don't do security, it pays off?

आज का लेख थोड़ा उकसाने वाला है। मैंने CISSP परीक्षा का फ़ॉर्मूला लिया – सुरक्षा उपाय की लागत उस नुकसान से ज़्यादा नहीं हो सकती जिसे वह रोकता है – और ईमानदारी से जाँचा कि क्या इससे कभी यह नतीजा नहीं निकलता कि सुरक्षा न करना ही बेहतर है। फिर मैंने इसे असली बिलों और शेयर भावों पर परखा: Equifax, SolarWinds, CD Projekt, Żabka, MyDr, Morele.net, 2025 के पोलिश डेटा संरक्षण जुर्माने, और यह कि घटना के बाद असल में कितने ग्राहक जाते हैं (स्पॉइलर: कहने वालों से बहुत कम)। साथ ही उन कंपनियों की सूची है जो हमले के बाद कभी नहीं उठीं – एक अनुमान से पकड़े गए पासवर्ड से ख़त्म हुई 158 साल पुरानी ब्रिटिश परिवहन कंपनी से लेकर एक पोलिश साइकिल निर्माता तक। निष्कर्ष दोनों पक्षों के लिए असहज हैं: डराने वालों के लिए भी, और बचत करने वालों के लिए भी। 🔓 Continue reading →

उदाहरण पासवर्ड नीति — 2026 अपडेट (NIST SP 800-63B-4)

NIST SP 800-63B-4 के अनुरूप उदाहरण पासवर्ड नीति: न्यूनतम 15 अक्षर, न जबरन जटिलता न समय-समय पर बदलाव, ब्लॉकलिस्ट, Argon2id, पासवर्ड मैनेजर और फ़िशिंग-प्रतिरोधी MFA। Continue reading →

सर्वर प्रतिक्रिया समय की जांच क्या बता सकती है?

proces logowania użytkownika

यह मानते हुए कि सर्वर किसी विशिष्ट शर्त के आधार पर क्रियाएं करता है, आइए उस स्थिति का विश्लेषण करें जहाँ सर्वर इस शर्त के परिणाम के आधार पर गणनाएँ करता है और फिर उपयोगकर्ता को प्रतिक्रिया भेजता है। दोनों मामलों में, चाहे गणनाएँ की जाती हों या नहीं, सर्वर… Continue reading →

क्या एआई साइबर सुरक्षा में नौकरियां छीन लेगा? इसके विपरीत होगा – ज़ूमिन में XSS का उदाहरण!

ai vs security

विभिन्न क्षेत्रों में कृत्रिम बुद्धिमत्ता (एआई) की बढ़ती भूमिका के संदर्भ में, साइबर सुरक्षा में इसके प्रभाव के बारे में प्रश्न अधिक महत्वपूर्ण होते जा रहे हैं। एक ओर, स्वचालन और बुद्धिमान प्रणाली डेटा और आईटी इन्फ्रास्ट्रक्चर की सुरक्षा से संबंधित प्रक्रियाओं को तेज़ और कुशल बना सकती हैं। दूसरी… Continue reading →

बायोमेट्रिक्स सुरक्षित है – कैसे मैलवेयर एंड्रॉइड उपयोगकर्ताओं को लूटता है

AndroidAtakOverlayBank

यह पोस्ट जान सेरेडिन्सकी की उत्कृष्ट प्रस्तुति THS 2023 से प्रेरित है। साइबर सुरक्षा बाइनरी मुद्दा नहीं है – यहां 100% सुरक्षा की गारंटी देने वाले समाधान नहीं हैं। वास्तव में, यह जोखिम का आकलन करने और उन समाधानों को चुनने के बारे में अधिक है जो हमलों के प्रति… Continue reading →

कुछ सेकंड में पासवर्ड वाले PDF को क्रैक करना – PZU और उनकी झूठी सुरक्षा। NN Investment Partners भी इन्हीं खराब प्रथाओं को दोहरा रहे हैं।

łamanie pdf z hasłem

सुरक्षा का भ्रम उसकी कमी के बारे में जागरूकता से भी बदतर है, क्योंकि यह गलत आधारों पर निर्णय लेने की ओर ले जाता है। “हम आपके व्यक्तिगत डेटा की सुरक्षा करते हैं” जैसी सार्वजनिक संस्थाओं द्वारा दी गई जानकारी अक्सर सुरक्षा के इस भ्रम को पैदा करती है। आइए… Continue reading →

फ़ाइलों में छिपे डेटा – कैसे मेटाडेटा पेनिट्रेशन परीक्षण के दौरान उपयोगी हो सकते हैंरैंकिंग के साथ साइबर सुरक्षा प्रमाणपत्रों के लिए मार्गदर्शिकाफ़ाइलों में छिपे डेटा – कैसे मेटाडेटा पेनिट्रेशन परीक्षण के दौरान उपयोगी हो सकते हैं

certyfikaty z cyberbezpieczeństwaa

साइबर सुरक्षा प्रमाणपत्र किसी भी आईटी विशेषज्ञ के करियर का एक अनिवार्य हिस्सा बनते जा रहे हैं। विभिन्न फोरमों पर, कई शुरुआती लोग समान प्रश्न पूछते हैं: “क्या प्रमाणपत्र A या B अच्छा विकल्प है?” यद्यपि प्रमाणपत्र रोजगार की गारंटी नहीं देते, जैसे कि पैसे खुशी की गारंटी नहीं देते,… Continue reading →

फाइलों में छिपे डेटा – कैसे मेटाडाटा पेनिट्रेशन टेस्टिंग में सहायक हो सकते हैं

ukryta miniaturka w metadanych

कई फाइल फॉर्मेट, जैसे JPEG जो खींची गई तस्वीर दिखाता है, में कंटेंट के अलावा मेटाडाटा भी हो सकते हैं। ये छिपी हुई जानकारी OSINT जांच और पेनिट्रेशन टेस्टिंग के दौरान अमूल्य हो सकती है। आइए कुछ मामलों और उपकरणों को देखें जो इस दिखने वाली छिपी हुई जानकारी को… Continue reading →