


Microsoft policzył, że włączone MFA zmniejsza ryzyko przejęcia konta o 99,22%. Proofpoint policzył coś innego: w 59% firm, w których przestępcom udało się przejąć konta, ofiary miały MFA włączone. A Sophos dorzuca, że w 97% ataków ransomware zaczętych od skradzionych danych logowania MFA było w jakiejś formie wdrożone. Wszystkie te liczby są prawdziwe. I właśnie o tym jest ten wpis. 💥
Kiedy podczas pentestów pytam „macie 2FA?”, prawie zawsze już słyszę „tak, oczywiście”. Rzadziej ktoś dopytuje: jakie? A to zasadnicza różnica. Kod SMS, aplikacja z kodami, powiadomienie „Zatwierdź logowanie?” i klucz passkey to cztery zupełnie różne poziomy ochrony. Część z nich przestępca obchodzi gotowym zestawem phishingowym, który wynajmuje w abonamencie jak Netflixa – za 120 dolarów na 10 dni (więcej o tym niżej, przy Tycoon 2FA).
Zebrałem więc twarde dane: badania skuteczności (Microsoft, Google), statystyki adopcji, realne włamania mimo 2FA (Uber, MGM, Marks & Spencer, Retool), skalę SIM swapów w USA i w Polsce, polskie dane CERT Polska i NBP oraz stan passkeys w listopadzie 2026. Każda liczba ma źródło i datę (lista na końcu). Na koniec tabela: która metoda pada przed którym atakiem, i 7 rzeczy do zrobienia od razu.
Spis treści
- Najpierw dobra wiadomość: MFA naprawdę działa
- Ile osób i firm w ogóle ma MFA?
- Kod SMS: SIM swap, SS7 i firmy, przez które płyną Twoje kody
- Kod z aplikacji: phishing, który przepuszcza Twoje 2FA na żywo
- Powiadomienia push: wygrywa ten, kto się szybciej zmęczy
- Kiedy MFA nie ma znaczenia: kradzież sesji i infostealery
- Najsłabsze ogniwo: telefon na help desk
- Passkeys i klucze sprzętowe: czy naprawdę są nie do obejścia?
- Polska: gdzie realnie giną pieniądze
- Ranking: która metoda pada przed którym atakiem
- 7 rzeczy do zrobienia od razu
- FAQ
Najpierw dobra wiadomość: MFA naprawdę działa
Dla nietechnicznych: MFA (uwierzytelnianie wieloskładnikowe), potocznie 2FA, to zasada „samo hasło nie wystarczy”. Do hasła (coś, co wiesz) dochodzi coś, co masz (telefon, klucz) albo czym jesteś (odcisk palca).
Zanim zacznę wytykać słabości, oddajmy sprawiedliwość liczbom:
- Microsoft, 2023: badanie kont Azure AD (dziś Entra ID) wykazało, że MFA zmniejsza ryzyko przejęcia konta o 99,22%, a w przypadku kont, których hasła już wyciekły – o 98,56%. Aplikacja uwierzytelniająca wypadła lepiej niż SMS, ale oba sposoby były nieporównywalnie lepsze niż brak MFA.
- Microsoft Digital Defense Report 2026 (październik 2026): password spraying (próbowanie popularnych haseł na tysiącach kont naraz) to nadal ponad 99% obserwowanych prób włamania do chmury. Na takie ataki wystarczy praktycznie każde MFA. Dobra wiadomość: ataki na hasła spadły w ciągu roku o 26%. Zła: udział phishingu omijającego MFA i kradzieży tokenów w pierwszym półroczu 2026 wzrósł ponad dwukrotnie – choć wciąż jest stosunkowo mały.
- Google, 2019: najczęściej cytowane badanie z podziałem na metody. Niżej wykres.
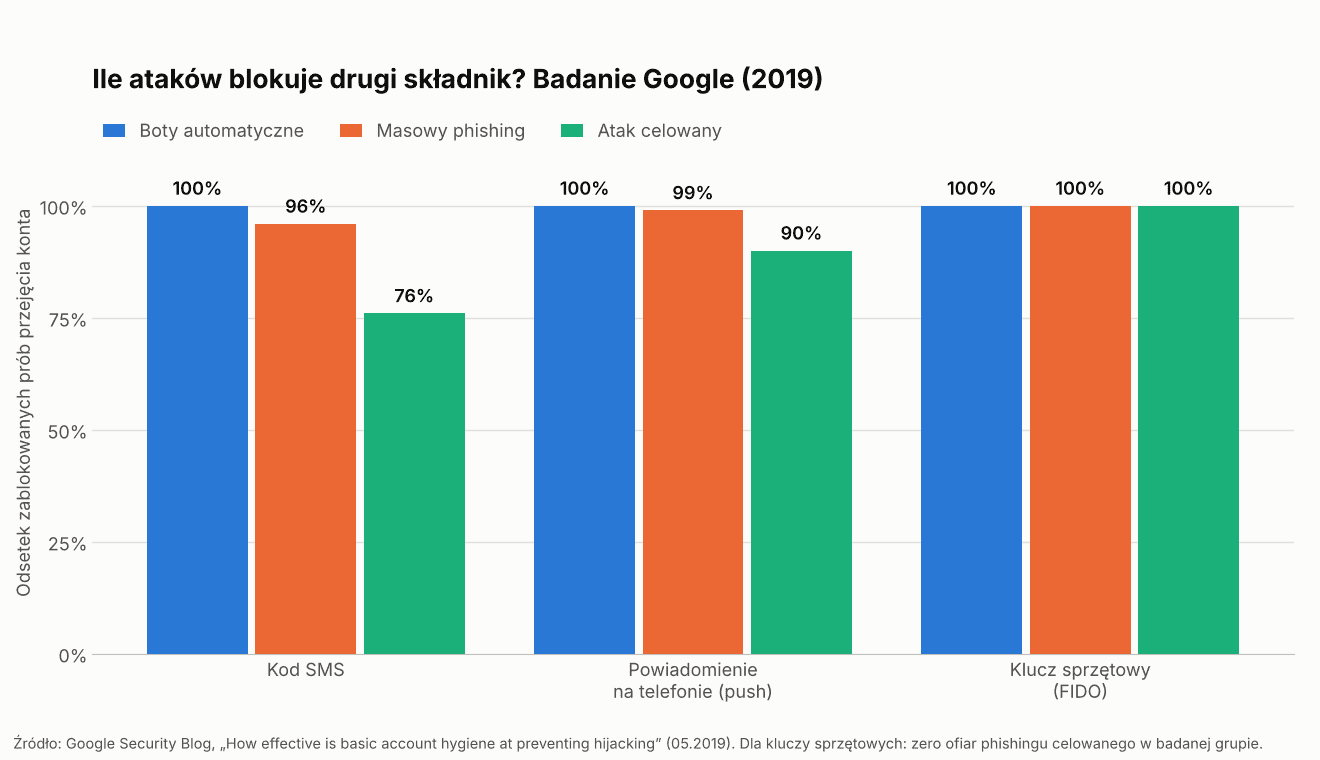
Zwróć uwagę na ostatnią kolumnę każdej grupy. Kod SMS blokuje wszystkie boty, ale już co czwarty atak celowany się przez niego przebija. Klucz sprzętowy w tym badaniu: zero ofiar.
Lekcja nr 1: Każde MFA to ogromny skok bezpieczeństwa, bo zdecydowana większość ataków to masówka, która odbija się od drugiego składnika. Ale „każde MFA” chroni przed tłumem, nie przed kimś, kto przyszedł po Ciebie. A tych, którzy przychodzą po kogoś konkretnego, przybywa – o czym niżej.
Ile osób i firm w ogóle ma MFA?
Najsłabsze MFA to to, którego nie ma. A tu liczby są otrzeźwiające:
- Microsoft Entra ID (luty 2024): MFA używało 38% aktywnych miesięcznie użytkowników (we wrześniu 2022 – 26,6%). Mówimy o kontach firmowych w chmurze Microsoftu.
- Okta (raport z grudnia 2025, dane ze stycznia 2025): MFA ma 70% pracowników w firmach korzystających z Okty. Czyli prawie co trzeci nadal loguje się samym hasłem. Najlepiej technologia (87%), najgorzej transport i magazyny (42%).
- X (Twitter), II półrocze 2021: 2FA włączone miało 2,6% aktywnych użytkowników, z czego 74,4% korzystało z SMS-ów. To ostatnie takie dane, jakie serwis opublikował.
- FIDO Alliance (maj 2026): 57% firm nadal opiera codzienne logowanie pracowników na metodach podatnych na phishing. Tę samą liczbę Microsoft przytoczył w listopadzie 2026 na konferencji Ignite.
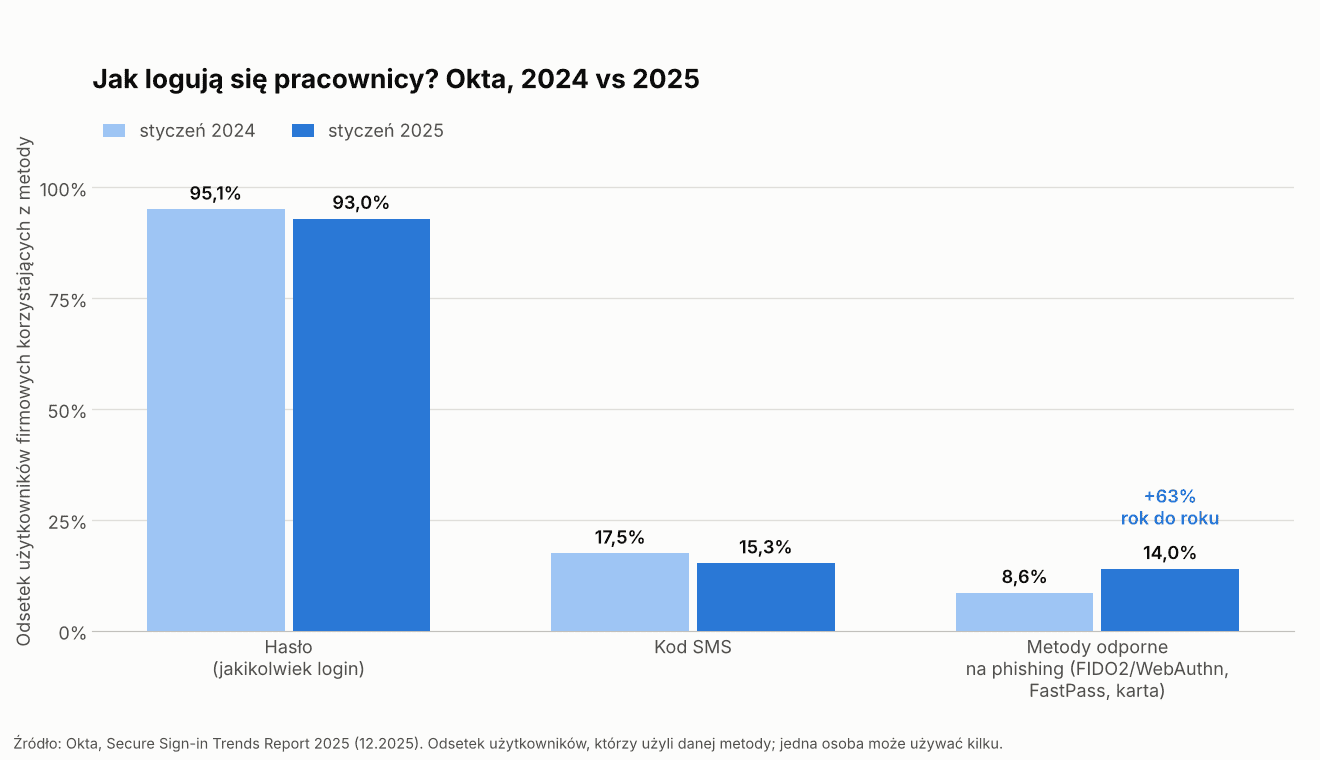
Trend jest dobry: metody odporne na phishing urosły w rok o 63% (z 8,6% do 14% użytkowników), SMS-y powoli spadają. Ale hasła nadal używa 93% ludzi.
Lekcja nr 2: Zanim zaczniesz rozważać, czy Twoje MFA jest „wystarczająco dobre”, sprawdź, czy jest wszędzie. Na zleceniach najczęściej wchodzę nie przez złamane 2FA, tylko przez to jedno zapomniane konto: serwisowe, testowe, stary panel VPN albo konto administratora sprzed migracji, które „miało być wyłączone”.
Kod SMS: SIM swap, SS7 i firmy, przez które płyną Twoje kody
SMS to najpopularniejszy drugi składnik na świecie i jednocześnie najsłabszy. Amerykańska agencja CISA nazywa go wprost „opcją ostateczną” (last resort), a nowa wersja wytycznych NIST (SP 800-63B-4, lipiec 2025) utrzymuje dla kodów SMS i rozmów głosowych status „restricted”: kto ich używa, musi dawać użytkownikom bezpieczniejszą alternatywę, ostrzegać o ryzyku i mieć plan migracji.
Microsoft idzie dalej: wysyłane przez niego kody SMS i połączenia głosowe w Entra ID (czyli logowanie do Microsoft 365 w firmach) mają zniknąć od 1 lutego 2027 dla większości użytkowników i od 1 lipca 2027 dla administratorów. Zostaną tylko u firm, które same podłączą operatora SMS. To samo dotknie resetu hasła.
Dlaczego wszyscy uciekają od SMS-ów? Bo SMS można przejąć na co najmniej trzy sposoby, zanim w ogóle dotrze do ofiary.
1. SIM swap, czyli przestępca dostaje Twój numer
Przestępca przekonuje operatora (albo przekupuje jego pracownika), żeby przeniósł Twój numer na jego kartę SIM. Od tej chwili wszystkie kody trafiają do niego. Ty widzisz tylko „brak zasięgu”.
- FBI IC3, 2025: 971 zgłoszonych SIM swapów, 17,4 mln dolarów strat (2024: 982 zgłoszenia, 26 mln dolarów). To tylko przypadki zgłoszone w USA.
- Scattered Spider, listopad 2026: Tyler Buchanan, ostatni z pięciu oskarżonych w USA, usłyszał wyrok 6 lat więzienia. Grupa łączyła phishing SMS-owy z SIM swapami, żeby obchodzić 2FA; w jego sprawie chodziło o 11,6 mln dolarów.
- Polska, lata 2018-2021: grupa rozbita przez policję w Poznaniu wyrabiała duplikaty kart SIM na skradzione dane i podrobione dokumenty. Ponad 50 pokrzywdzonych, blisko 20 mln zł wyprowadzone, próba wyprowadzenia kolejnych 26 mln zł. W 2024 roku akt oskarżenia objął 12 osób.
- Polska, czerwiec 2026: CBZC razem z FBI zatrzymało 4 osoby, które według śledczych włamywały się do systemów firm współpracujących z operatorami, przejmowały numery i resetowały hasła na giełdach kryptowalut. Straty liczone w milionach.
Regulatorzy zaczynają reagować: w USA 17 listopada 2026 weszły w życie zasady FCC, według których operator przed wymianą karty SIM czy przeniesieniem numeru musi zweryfikować klienta bez opierania się na danych typu PESEL czy data urodzenia, powiadomić go o zmianie i dać darmową blokadę konta.
2. SS7, czyli dziura w samym sercu sieci komórkowej
SS7 to protokół z lat 70., którym operatorzy na całym świecie wymieniają się informacjami o ruchu. Kto uzyska do niego dostęp, może przekierować cudzego SMS-a. To nie teoria: w 2017 roku w Niemczech przestępcy przez dostęp u zagranicznego operatora przekierowywali nocą kody autoryzacyjne z banków klientów O2, a w 2019 roku podobny atak potwierdził brytyjski Metro Bank.
3. Pośrednicy, o których nigdy nie słyszałeś
Kiedy Google, WhatsApp czy bank wysyła Ci kod, SMS zwykle nie idzie prosto od nich. Przechodzi przez firmy pośredniczące. W czerwcu 2025 Lighthouse Reports i Bloomberg opisali szwajcarską firmę Fink Telecom Services, przez którą przechodziły logowania ponad 1000 firm. Wyciek, do którego dotarli dziennikarze, zawierał miliony wiadomości, w tym kody logowania do Google, Meta, Amazona, WhatsAppa, Signala i banków.
Do tego dochodzą zwykłe boty OTP na Telegramie: automat dzwoni do ofiary jako „bank”, prosi o „potwierdzenie tożsamości kodem” i w tym samym momencie loguje się na jej konto.
Lekcja nr 3: SMS chroni przed botami i masowym phishingiem, ale nie przed nikim, kto ma Twoje nazwisko i trochę cierpliwości. Jeśli usługa daje wybór, wybierz cokolwiek innego. Jeśli nie daje, zapytaj operatora o dodatkowe hasło do obsługi klienta i o to, jak zabezpiecza wydanie duplikatu karty SIM.
Kod z aplikacji: phishing, który przepuszcza Twoje 2FA na żywo
Aplikacja typu Google Authenticator czy Microsoft Authenticator generuje kod (TOTP) lokalnie na telefonie. SIM swap i SS7 przestają działać. Świetnie. Tylko że jest atak, przed którym kod z aplikacji chroni dokładnie tak samo słabo jak SMS: phishing typu adversary-in-the-middle (AiTM).
Jak to działa? Fałszywa strona nie jest kopią strony logowania, tylko przekaźnikiem. Wpisujesz hasło – strona na żywo przekazuje je do prawdziwego Microsoftu. Microsoft prosi o kod – strona prosi Ciebie. Wpisujesz kod – ona go przekazuje. Logowanie się udaje, a przestępca dostaje ciasteczko sesji, czyli cyfrową przepustkę, która mówi serwerowi „ten ktoś już się uwierzytelnił”. Od tej chwili hasło i kod nie są mu do niczego potrzebne. 😈
Najbardziej perfidny szczegół: po „zalogowaniu” nie widzisz żadnego błędu. Przekaźnik pokazuje Ci Twoją prawdziwą skrzynkę, prawdziwe maile, prawdziwe zdjęcia – bo on naprawdę jest zalogowany. Wszystko wygląda normalnie, więc nikt nie zmienia hasła ani nie dzwoni do IT.
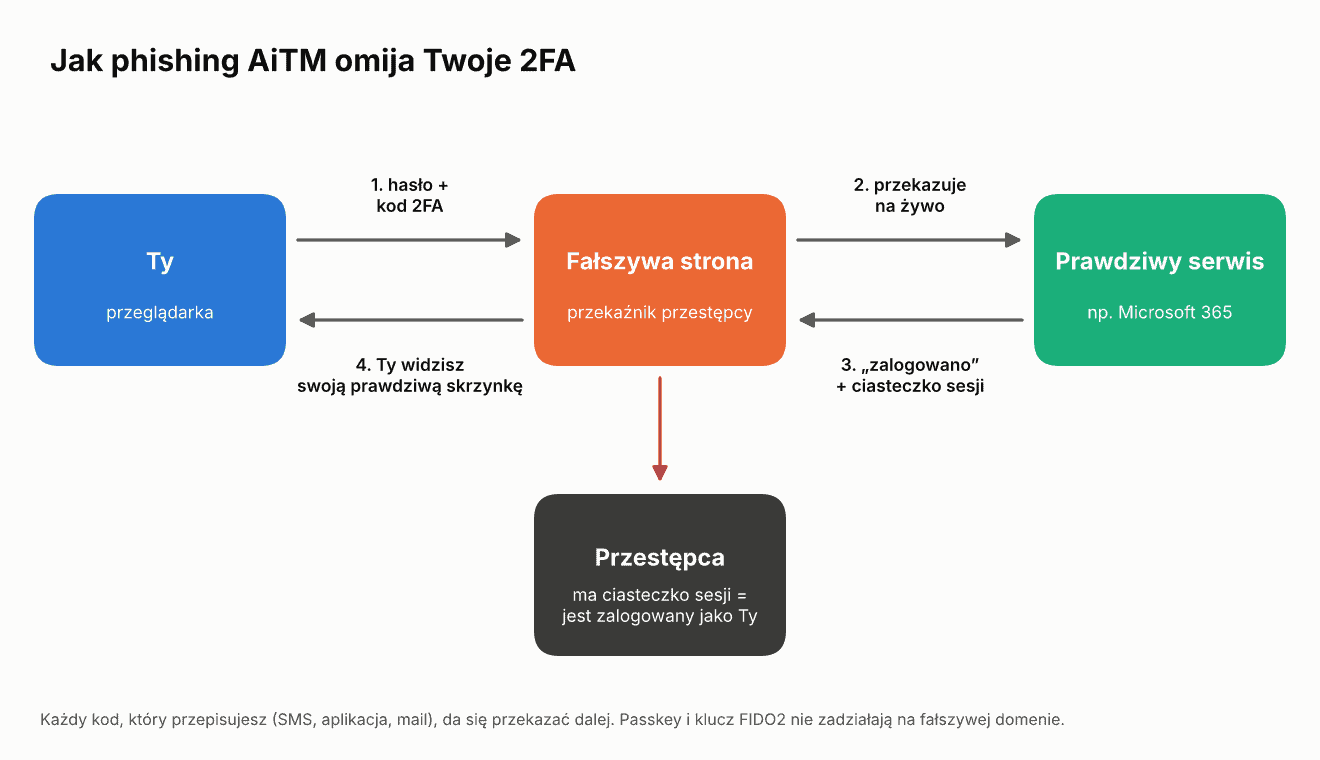
Skala tego zjawiska:
- Microsoft Digital Defense Report 2026: AiTM to już 44,6% zidentyfikowanych technik phishingowych. Dwa lata wcześniej Microsoft raportował wzrost takich ataków o 146% w ciągu roku.
- Tycoon 2FA: gotowy zestaw phishingowy w modelu „usługa w abonamencie”, w ofercie od 120 dolarów za 10 dni albo 350 dolarów miesięcznie. W połowie 2025 roku odpowiadał za ok. 62% całego phishingu, jaki blokował Microsoft. 4 marca 2026 Microsoft razem z Europolem przejął 330 domen zestawu; według Microsoftu Tycoon miał na koncie ok. 96 tys. ofiar, w tym ponad 55 tys. klientów Microsoftu. Akcje policyjne objęły m.in. Polskę. Usługa wróciła po kilku dniach, ale do czerwca 2026 jej aktywność spadła o 95% od szczytu – bo operatorzy przenieśli się na nowszy trik.
- Ten nowszy trik to phishing kodem urządzenia (device code). Ofiara dostaje kod i link do prawdziwej strony Microsoftu, wpisuje go tam i sama potwierdza logowanie – tyle że loguje urządzenie przestępcy. Fałszywa strona logowania w ogóle nie jest potrzebna. We wrześniu 2026 Microsoft rozbił usługę EvilTokens, która w ten sposób przejęła ponad 12 tys. skrzynek; w Londynie zatrzymano dwie osoby.
- Proofpoint (dane od listopada 2024 do listopada 2025): przestępcy próbowali przejąć konta w 99% badanych organizacji, w 67% im się udało, a w 59% firm z przejętymi kontami ofiary miały włączone MFA.
Ciekawostka z naszego podwórka: najpopularniejsze narzędzie do takich ataków w testach penetracyjnych, Evilginx, napisał w 2017 roku Polak, Kuba Gretzky. Jako narzędzie edukacyjne i do testów. Dziś używają go zarówno pentesterzy (w tym ja, na zlecenie), jak i grupy przestępcze typu Scattered Spider. Autor w wywiadzie dla The Record przyznał wprost, że ma świadomość, iż pośrednio pomaga też „złym”, i dlatego pełną wersję udostępnia już tylko sprawdzonym firmom.
Kotek i myszka: jak serwisy wykrywają przekaźniki
- Skrypt na stronie logowania sprawdza adres w pasku przeglądarki i wysyła go razem z hasłem. Jeśli ktoś loguje się do Facebooka z domeny innej niż facebook.com, serwer wie, że to atak.
- Publiczne rejestry certyfikatów. Każda strona z kłódką potrzebuje certyfikatu, a każdy wydany certyfikat trafia do publicznego rejestru. Firmy bezpieczeństwa śledzą nowe domeny i wyłapują te, które wyglądają jak logowanie do banku.
- Odpowiedź przestępców: tajny dopisek w linku. Link w SMS-ie czy mailu ma na końcu losowy ciąg znaków. Kto wejdzie bez niego – na przykład skaner bezpieczeństwa – zobaczy błąd albo zostanie przekierowany na niewinną stronę. Ofiara zobaczy fałszywe logowanie.
Każde zabezpieczenie jest analizowane i obchodzone. Jeśli chcesz zobaczyć, jak taki przekaźnik działa od środka, polecam film Kacpra Szurka „Jak hakerzy kradną konta zabezpieczone 2FA” – świeży i po polsku.
Jeszcze jedna historia, tym razem o aplikacji: w sierpniu 2023 roku firma Retool straciła dostęp do kont 27 klientów chmurowych. Przestępca podszył się głosem pod dział IT i wyłudził od pracownika kod. A że Google Authenticator synchronizował kody z kontem Google, przejęcie jednego konta dało dostęp do wszystkich kodów naraz. Retool zatytułował swój raport wymownie: „Kiedy MFA przestaje być MFA”.
Lekcja nr 4: Każdy kod, który przepisujesz albo podajesz – z SMS-a, z aplikacji, z maila – da się przekazać dalej w czasie rzeczywistym. Aplikacja uwierzytelniająca chroni przed SIM swapem, ale nie przed fałszywą stroną. Ostatecznym rozwiązaniem nie jest lepsze wykrywanie przekaźników, tylko metoda, której nie da się przekazać dalej, bo sama sprawdza, na jakiej stronie się znajduje. O tym za chwilę.
Powiadomienia push: wygrywa ten, kto się szybciej zmęczy
Powiadomienie „Czy to Ty się logujesz? Tak / Nie” wydaje się najwygodniejsze. I jest. Także dla przestępcy, który zna Twoje hasło: wystarczy wysyłać powiadomienia tak długo, aż ktoś kliknie „Tak”, żeby po prostu przestało dzwonić. To MFA fatigue, czyli atak na zmęczenie.
- Microsoft, 2022: około 1% użytkowników zatwierdza zwykłe powiadomienie już za pierwszym razem, bez zastanowienia. Przy tysiącach pracowników to zawsze ktoś.
- Cisco, maj 2022: przestępcy zdobyli hasło pracownika z prywatnego konta Google, a potem połączyli telefony „od wsparcia IT” z serią powiadomień. Pracownik zatwierdził, przestępcy weszli do VPN.
- Uber, wrzesień 2022: hasło podwykonawcy kupione w internecie, potem seria powiadomień i wiadomość na WhatsAppie „z działu IT Ubera”. Podwykonawca w końcu zatwierdził. Przestępca dostał się m.in. do Slacka, G-Suite i panelu HackerOne z raportami o podatnościach.
Odpowiedź branży to dopasowanie liczb (number matching): na ekranie logowania pojawia się liczba, którą trzeba wpisać w aplikacji. Nie da się zatwierdzić odruchowo. Microsoft wymusił to u wszystkich klientów 8 maja 2023. Problem rozwiązany? Częściowo. Przed atakiem AiTM dopasowanie liczb nie chroni, bo fałszywa strona po prostu wyświetla Ci prawdziwą liczbę. CISA wciąż zalicza push z dopasowaniem liczb do metod podatnych na phishing.
Lekcja nr 5: Jeśli Twoja firma używa powiadomień push bez dopasowania liczb – włącz je dziś, to jedno ustawienie. A pracownikom powiedz jasno: powiadomienie, którego się nie spodziewałeś, oznacza, że ktoś zna Twoje hasło. Klikasz „Nie”, zmieniasz hasło i dzwonisz do IT. Nie odwrotnie.
Kiedy MFA nie ma znaczenia: kradzież sesji i infostealery
Wszystko, o czym pisałem wyżej, to ataki na moment logowania. Ale co, jeśli przestępca w ogóle nie musi się logować?
Infostealery to złośliwe programy, które po zainfekowaniu komputera (najczęściej przez „darmowe” oprogramowanie, cracki, fałszywe aktualizacje) wyciągają z przeglądarki zapisane hasła i aktywne ciasteczka sesji. Z takim ciasteczkiem przestępca jest „już zalogowany”. Twoje MFA zadziałało rano, kiedy logowałeś się Ty. Dla niego nie ma już znaczenia.
- Recorded Future (marzec 2026): w 2025 roku ujawniono 892 mln skradzionych danych logowania, z czego 276 mln (31%) z aktywnymi ciasteczkami sesji.
- Lumma Stealer: zanim w maju 2025 roku Microsoft i organy ścigania przejęły ok. 2300 jego domen, w ciągu zaledwie dwóch miesięcy zainfekował ponad 394 tys. komputerów z Windowsem.
- Snowflake, 2024: przestępcy weszli do środowisk do 165 klientów platformy, używając haseł wykradzionych infostealerami, czasem kilka lat wcześniej. Wspólny mianownik: konta bez MFA.
- Okta, październik 2023: przestępca dostał się do systemu obsługi klienta Okty i wyciągnął pliki diagnostyczne (HAR), które klienci przesyłali supportowi. Były w nich tokeny sesji. Wykorzystał je do ataku na 5 klientów, m.in. 1Password, BeyondTrust i Cloudflare.
Lekcja nr 6: MFA chroni drzwi, ale nie chroni przed kimś, kto ukradł Ci klucz do już otwartego pokoju. Dlatego obok MFA potrzebujesz: krótszych sesji dla krytycznych systemów, wiązania sesji z urządzeniem (np. zasady dostępu warunkowego w Entra ID), monitorowania tego, co dzieje się po zalogowaniu, i przede wszystkim – zakazu instalowania „czegokolwiek” na służbowym komputerze. Większość infekcji zaczyna się od jednej pirackiej gry czy „darmowego” konwertera PDF.
Najsłabsze ogniwo: telefon na help desk
Najdroższe włamania ostatnich lat nie wymagały żadnej techniki. Wymagały jednego telefonu do działu IT z prośbą: „zgubiłem telefon, zresetujcie mi MFA”.
- MGM Resorts, wrzesień 2023: grupa Scattered Spider podszyła się pod pracownika w rozmowie z help deskiem. Skutek według raportu MGM dla amerykańskiej komisji SEC: ok. 100 mln dolarów straty na wyniku kwartału.
- Clorox, 2023: według pozwu Clorox przeciwko firmie Cognizant (lipiec 2025, roszczenie 380 mln dolarów) przestępca zadzwonił na help desk i bez weryfikacji dostał reset hasła, reset MFA i zmianę numeru telefonu do SMS-ów. Kilka razy.
- Marks & Spencer, kwiecień 2025: według przewodniczącego rady dyrektorów Archiego Normana przed brytyjskim parlamentem wejście nastąpiło przez „wyrafinowane podszycie się” i reset hasła. Spodziewany ubytek zysku: ok. 300 mln funtów. Równolegle zaatakowany Co-op stracił 80 mln funtów zysku w półroczu, a wyciekły dane wszystkich 6,5 mln członków.
Członkowie Scattered Spider to w dużej części nastolatki i dwudziestolatkowie. W 2025 i 2026 roku zapadły wyroki, ale schemat działa nadal – Microsoft we wrześniu 2026 opisał kolejne grupy, które dzwonią i piszą do pracowników z hasłem „zaktualizuj swój passkey”, a potem rejestrują na ich kontach własne metody MFA.
Lekcja nr 7: Twoje MFA jest tak silne, jak procedura jego odzyskiwania. Jeśli reset odbywa się po podaniu imienia, nazwiska i działu, to masz MFA na papierze. Weryfikacja przy resecie powinna być co najmniej tak mocna jak samo logowanie: oddzwonienie na znany numer, potwierdzenie przez przełożonego, spotkanie z kamerą i dokumentem. To jeden z elementów, które zawsze sprawdzam w testach socjotechnicznych – i, czytając między wierszami, nie zawsze wypada on dobrze.
Passkeys i klucze sprzętowe: czy naprawdę są nie do obejścia?
Passkey (po polsku często „klucz dostępu”) to następca hasła oparty na standardzie FIDO2/WebAuthn. Zamiast przepisywać kod, potwierdzasz logowanie odciskiem palca, twarzą albo PIN-em na swoim urządzeniu. Kluczowa różnica: passkey jest przypisany do konkretnej domeny. Na fałszywej stronie mlcrosoft-login.com po prostu nie zadziała, bo telefon nie ma dla niej żadnego klucza. Nie ma czego przepisać, więc nie ma czego wyłudzić. ✔️
Passkey może być synchronizowany (iCloud, Menedżer haseł Google, menedżery haseł) albo przypisany do urządzenia, np. sprzętowy klucz typu YubiKey (ok. 58-85 dolarów u producenta).
Realne wyniki
- Google, 2018: od początku 2017 roku, kiedy firma wymusiła klucze sprzętowe na ponad 85 tys. pracowników, nie odnotowano ani jednego udanego phishingu na konta służbowe.
- Cloudflare, lipiec 2022: ponad 76 pracowników dostało SMS z linkiem do fałszywej strony logowania, 3 wpisało dane. Atak i tak się nie udał, bo każdy pracownik loguje się kluczem FIDO2. Ta sama kampania w innych firmach, m.in. w Twilio, zakończyła się włamaniami.
- FIDO Alliance (październik 2026): na świecie używa się już ok. 7 mld passkeys. W dużych serwisach konsumenckich z indeksu FIDO passkey to już 36% udanych logowań (rok wcześniej 26%), a logowanie passkeyem kończy się sukcesem w 93% prób wobec 78% dla hasła z tradycyjnym MFA.
- Microsoft: w maju 2025 raportował skuteczność logowania passkeyem na poziomie 98% wobec 32% dla haseł, a w listopadzie 2026 ogłosił passkeys jako domyślną metodę dla nowych kont w Entra ID.
Gdzie passkey ma furtki
Nie byłbym pentesterem, gdybym nie szukał dziury. Oto, co realnie wiadomo:
- Atak „w dół” (downgrade): Proofpoint pokazał w 2025 roku, że fałszywa strona może udawać przeglądarkę, która „nie obsługuje” passkeys, i zmusić ofiarę do logowania słabszą metodą zapasową. Kacper Szurek we wspomnianym filmie opisuje jeszcze sprytniejszy wariant: na serwerze przestępcy działa wirtualna przeglądarka, która przy koncie chronionym kluczem klika „Anuluj” i wybiera powiadomienie na telefon. Ofiara – przekonana, że loguje się sama – zatwierdza i wpisuje poprawną liczbę. Klucz leży bezpiecznie w kieszeni, a konto i tak jest przejęte. Wszystkie te warianty działają tylko wtedy, gdy konto ma słabszą metodę zapasową.
- Rejestracja cudzego passkeya: skoro passkeya nie da się ukraść ani wyłudzić, przestępcy namawiają ofiarę, żeby… dodała ich klucz. Okta i Unit 42 opisały w 2026 roku kampanie, w których „dział IT” dzwoni z prośbą o „rejestrację nowego passkeya”, a Google Threat Intelligence Group – grupę UNC6671, która z hasłem „włącz passkeys FIDO2” zaatakowała ponad 200 firm.
- Zainfekowany komputer: w sierpniu 2026 badacze Unit 42 (Palo Alto Networks) opisali, jak złośliwe oprogramowanie na Windowsie może wyciągnąć sekret pozwalający odtworzyć passkeys synchronizowane przez Menedżera haseł Google. Na Black Hat 2026 pokazano też błąd w Windowsie (CVE-2026-34348), który pozwalał przechwycić i odtworzyć logowanie passkey w Entra ID – załatany w lipcu 2026. Morał: przejęty komputer to przejęty komputer, niezależnie od metody logowania.
- Rozszerzenia przeglądarki: na DEF CON 33 (sierpień 2025) Marek Tóth pokazał clickjacking rozszerzeń menedżerów haseł – w 8 z 11 testowanych dało się nadużyć logowania passkey, a w 9 z 11 wykraść kody TOTP. Część producentów załatała to szybko, część uznała za ryzyko informacyjne.
- Fizyczny atak na klucz: EUCLEAK (2024) pozwalał sklonować starsze YubiKey 5 (firmware poniżej 5.7), ale wymagał fizycznego dostępu do klucza, rozebrania go i drogiego sprzętu laboratoryjnego. Nie jest to scenariusz dla kradzieży konta w sklepie internetowym.
Zauważ wzór: żaden z tych ataków nie „łamie” kryptografii passkey. Obchodzą go przez metodę zapasową, rejestrację nowego klucza, przejęty komputer albo proces odzyskiwania konta. To dokładnie te same słabe punkty, co przy każdej innej metodzie.
Lekcja nr 8: Passkey i klucz sprzętowy to dziś jedyne metody, które realnie zatrzymują phishing AiTM. Ale tylko wtedy, gdy wyłączysz słabsze metody zapasowe i pilnujesz, kto może dodać nowy klucz. Passkey obok kodu SMS to zamek antywłamaniowy w drzwiach, obok których jest okno bez szyby. Dla administratorów i zarządu – klucz sprzętowy (NIST na najwyższym poziomie, AAL3, wprost wymaga kluczy niesynchronizowanych), a na koncie Google – Program ochrony zaawansowanej, który wymaga kluczy i wyłącza słabsze metody.
Polska: gdzie realnie giną pieniądze
W Polsce problem wygląda trochę inaczej niż w korporacyjnych raportach Microsoftu. Bo u nas najwięcej pieniędzy ginie nie przez obejście MFA, tylko przez to, że ofiara sama je potwierdza.
- CERT Polska, raport za 2025: 260 783 incydenty, z czego 97% to oszustwa komputerowe. Ok. 78 tys. incydentów phishingowych, najczęściej na OLX i Allegro. Na listę ostrzeżeń trafiło 244 341 domen (o 166% więcej niż rok wcześniej), a operatorzy zablokowali ok. 1,88 mln SMS-ów oszustów.
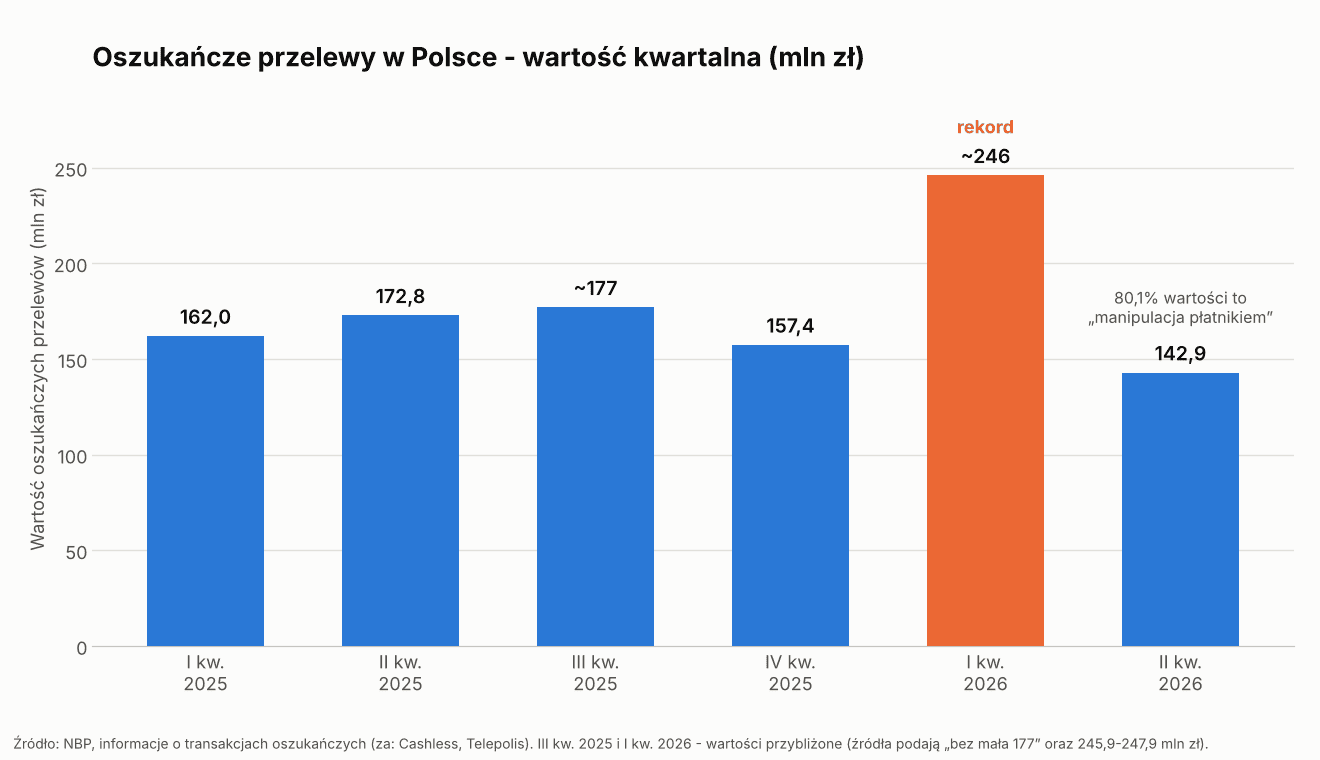
- NBP, I kwartał 2026: oszukańcze przelewy na ponad 245 mln zł – nowy rekord w historii pomiarów NBP, o ponad jedną trzecią wyżej niż poprzedni (blisko 177 mln zł w III kwartale 2025).
- NBP, II kwartał 2026: 24,4 tys. oszukańczych przelewów na 142,9 mln zł, z czego 80,1% wartości to „manipulacja płatnikiem”: ofiara sama zleca przelew albo sama podaje dane autoryzacyjne.
- Oszustwo „na pracownika banku”: w grudniu 2025 CBZC opisało zorganizowane call center z podszywaniem się pod infolinie banków. Udokumentowane straty w jednej tylko sprawie – co najmniej 6 mln zł, a łącznie, według szacunków podanych przez portal wnp.pl, nawet kilkaset milionów.
- Świeże kampanie (CERT Polska, wrzesień i październik 2026): przejmowanie kont Telegram przez SMS o „podejrzanej aktywności”, który prowadzi na stronę zbierającą numer telefonu, a potem kod weryfikacyjny – kampania trwała nadal w październiku. W tym samym miesiącu krążyły fałszywe strony iPKO z przynętą o „nowych zasadach autoryzacji przelewów”. Klasyka: 2FA działa, tylko kod wpisuje ofiara.
Państwo też to widzi. 17 listopada 2026 Pełnomocnik Rządu ds. Cyberbezpieczeństwa wydał – razem z UKNF i CSIRT KNF – rekomendację dla sektora bankowego (nr 2026-67a-10). Czytamy w niej, że dla kont uprzywilejowanych, administracyjnych i zdalnego dostępu należy stosować uwierzytelnianie wieloskładnikowe „odporne na phishing, jeżeli pozwala na to wykorzystywana technologia”, a monitoring tożsamości ma obejmować także to, co dzieje się po zalogowaniu, bo przejęcie tokenu czy aktywnej sesji pozwala działać „bez konieczności ponownego łamania uwierzytelnienia”. Dokładnie o tym jest ten wpis.
Jak wyglądają zabezpieczenia w polskich usługach w listopadzie 2026?
- Logowanie kluczem sprzętowym FIDO oferują m.in. ING (pierwszy w Polsce, od lata 2023), PKO BP (w iPKO od września 2024) i Pekao (od listopada 2024).
- Passkeys: BNP Paribas uruchomił je w październiku 2026 w bankowości firmowej GOonline Biznes. mBank wpisał „cyfrowy klucz dostępu” do regulaminu, który obowiązuje od 22 grudnia 2026, ale daty startu jeszcze nie ogłosił. Pekao zapowiada passkeys do płatności kartą od IV kwartału 2026. Allegro ma passkeys od kwietnia 2026, Revolut też je obsługuje.
- Profil Zaufany: logowanie dwuskładnikowe obowiązkowe od lipca 2023 – kod SMS albo potwierdzenie w aplikacji mObywatel. Kluczy FIDO nie znalazłem.
- Kody SMS jako metoda zapasowa nadal są w praktycznie każdym banku.
Lekcja nr 9: W polskich realiach drugim składnikiem, który najczęściej zawodzi, jest człowiek. Żadna metoda nie pomoże, jeśli klient sam potwierdzi przelew w aplikacji, bo „pracownik banku” powiedział, że tak trzeba. Passkey ma tu jedną dużą zaletę: na fałszywej stronie banku po prostu nie da się go użyć. Dlatego włącz klucz w banku, jeśli tylko go oferuje. A na telefon „z banku” jest jedna odpowiedź: rozłącz się i zadzwoń sam na numer z oficjalnej strony banku.
Ranking: która metoda pada przed którym atakiem
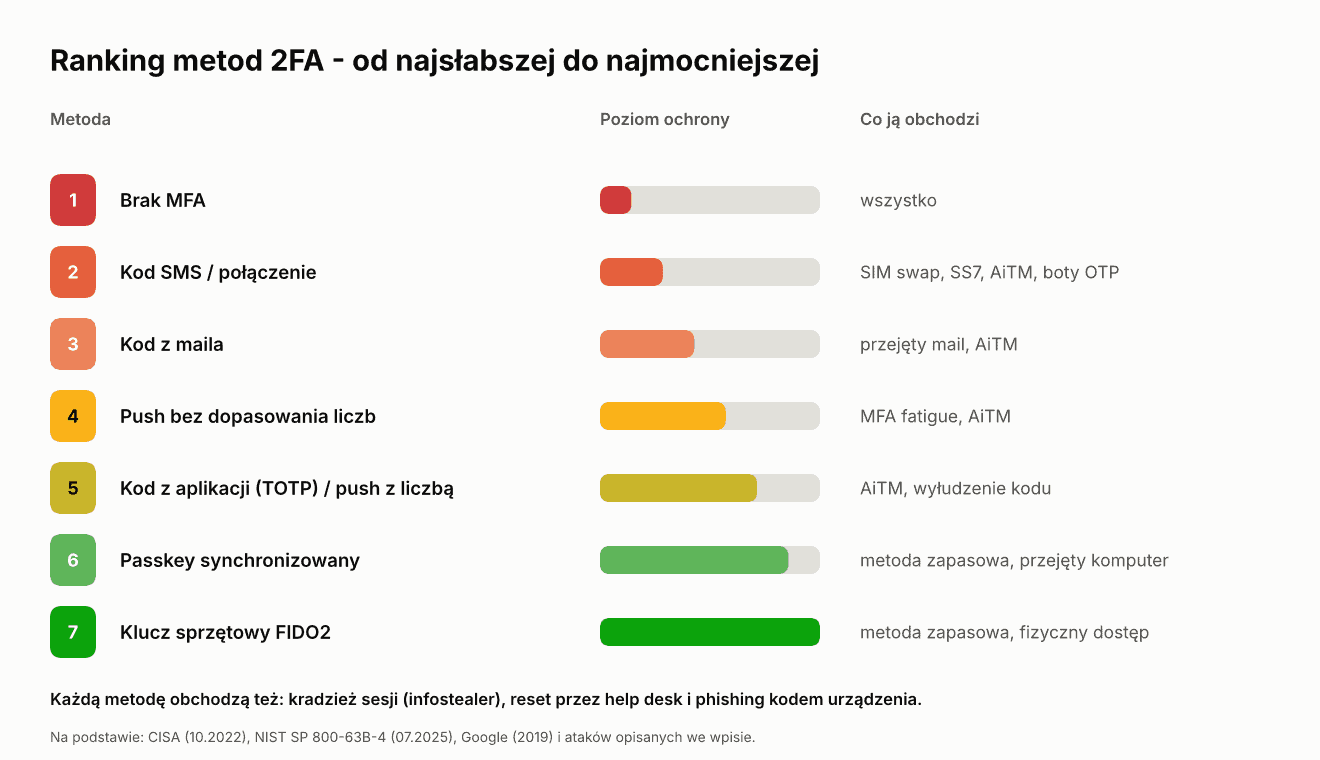
Zestawienie na podstawie wytycznych CISA, NIST i opisanych wyżej ataków. ⚠️ oznacza „działa”, ✔️ – „metoda chroni”.
| Metoda | Phishing AiTM (fałszywa strona na żywo) | SIM swap / SS7 | Atak na zmęczenie (push) | Kradzież sesji (infostealer) | Reset przez help desk |
|---|---|---|---|---|---|
| Kod SMS | ⚠️ | ⚠️ | – | ⚠️ | ⚠️ |
| Kod z maila | ⚠️ | ✔️ | – | ⚠️ | ⚠️ |
| Kod z aplikacji (TOTP) | ⚠️ | ✔️ | – | ⚠️ | ⚠️ |
| Push bez dopasowania liczb | ⚠️ | ✔️ | ⚠️ | ⚠️ | ⚠️ |
| Push z dopasowaniem liczb | ⚠️ | ✔️ | ✔️ | ⚠️ | ⚠️ |
| Passkey synchronizowany | ✔️ (o ile nie ma słabszej metody zapasowej) | ✔️ | ✔️ | ⚠️ | ⚠️ (zależy od procedury) |
| Klucz sprzętowy FIDO2 | ✔️ (o ile nie ma słabszej metody zapasowej) | ✔️ | ✔️ | ⚠️ (sesja tak, sam klucz nie) | ⚠️ (zależy od procedury) |
W dwóch ostatnich kolumnach ostrzeżenie stoi przy każdej metodzie i to jest najważniejszy wniosek z tej tabeli: kradzież sesji i reset przez help desk omijają każdą metodę logowania, bo atakują to, co dzieje się przed nim albo po nim. To samo dotyczy phishingu kodem urządzenia: tam ofiara sama loguje się na prawdziwej stronie.
Ranking od najsłabszej do najmocniejszej:
- Brak MFA – otwarte drzwi.
- Kod SMS / połączenie głosowe – lepsze niż nic, „opcja ostateczna” według CISA.
- Kod z maila – zależy od tego, jak chroniony jest mail.
- Push bez dopasowania liczb – wygodny, ale podatny na zmęczenie.
- Kod z aplikacji (TOTP) i push z dopasowaniem liczb – solidna klasa średnia, ale podatna na phishing AiTM.
- Passkey synchronizowany – odporny na phishing, idealny dla większości ludzi.
- Klucz sprzętowy FIDO2 / passkey przypisany do urządzenia – dla administratorów, zarządu, finansów i każdego, kto jest celem.
7 rzeczy do zrobienia od razu
- Włącz MFA wszędzie, gdzie się da – zacznij od maila. Mail to klucz do resetu haseł wszystkich innych kont. Potem bank, menedżer haseł, konta firmowe, media społecznościowe.
- Tam, gdzie się da, przejdź na passkey. Google, Microsoft, Apple, Amazon, Allegro, część banków. Zajmuje to minutę. Masz klucz sprzętowy i konto Google? Włącz Program ochrony zaawansowanej.
- Usuń SMS jako metodę zapasową, jeśli masz już passkey albo aplikację. Zostaw kody zapasowe zapisane na papierze, w bezpiecznym miejscu. I nigdy nie dodawaj passkeya ani nie wpisuj kodu urządzenia na prośbę „działu IT” przez telefon.
- Zabezpiecz numer telefonu u operatora: dodatkowe hasło do obsługi klienta, zapytaj, jak operator chroni wydanie duplikatu SIM i przeniesienie numeru.
- W firmie: klucze sprzętowe dla administratorów i zarządu, dopasowanie liczb dla wszystkich, a w Entra ID / Google Workspace zasada wymagająca metod odpornych na phishing dla kont uprzywilejowanych. Jeśli nikt nie używa logowania kodem urządzenia – zablokuj je. I zaplanuj odejście od SMS-ów przed lutym 2027.
- Przejrzyj procedurę resetu MFA na help desku. Zadzwoń sam, podając się za pracownika, i sprawdź, czego od Ciebie zażądają. Jeśli wystarczy imię, nazwisko i dział – masz problem.
- Przetestuj to naprawdę. Ćwiczenie phishingowe z zestawem AiTM i test socjotechniczny help desku pokazują w kilka dni, ile Twoje MFA jest warte w praktyce. Jeśli chcesz wiedzieć, ile kosztuje taki test, policz w kalkulatorze, a jeśli wolisz porozmawiać – odezwij się.
FAQ
Czy 2FA przez SMS jest bezpieczne?
Jest znacznie lepsze niż samo hasło – według badania Google z 2019 roku kod SMS blokuje 100% ataków botów i 96% masowego phishingu. Ale przepuszcza co czwarty atak celowany i jest podatny na SIM swap, ataki na sieć SS7 i phishing na żywo. CISA określa SMS jako „opcję ostateczną”, NIST jako metodę o ograniczonym zastosowaniu (restricted), a Microsoft od lutego 2027 przestaje sam wysyłać kody SMS w Entra ID.
Czy aplikacja uwierzytelniająca (Google Authenticator, Microsoft Authenticator) jest lepsza od SMS?
Tak, bo kod powstaje na telefonie i nie da się go przechwycić przez SIM swap czy SS7. Nadal jednak można go wyłudzić przez fałszywą stronę, która przekazuje dane na żywo (phishing AiTM, np. zestawy Tycoon 2FA czy Evilginx).
Czym jest atak MFA fatigue?
To zasypywanie ofiary powiadomieniami „Zatwierdź logowanie?”, aż w końcu kliknie „Tak”. W ten sposób w 2022 roku włamano się do Ubera i Cisco. Chroni przed tym dopasowanie liczb (number matching), które Microsoft wymusił dla wszystkich klientów w maju 2023.
Czym jest phishing kodem urządzenia (device code)?
Przestępca wysyła ofierze kod i link do prawdziwej strony logowania Microsoftu. Ofiara wpisuje kod i przechodzi normalne MFA, ale w ten sposób loguje urządzenie przestępcy. Fałszywa strona nie jest potrzebna, więc passkey też nie pomoże. Ochrona: zablokowanie tego sposobu logowania w firmie, jeśli nikt go nie potrzebuje, i zasada „nigdy nie wpisuję kodów, o które ktoś mnie prosi”.
Czy passkey da się zhakować?
Kryptografii passkey nikt dotąd w praktyce nie złamał. Passkey da się natomiast obejść: przez słabszą metodę zapasową na tym samym koncie, przez namówienie ofiary do zarejestrowania klucza przestępcy, przez przejęty komputer (złośliwe oprogramowanie, rozszerzenia przeglądarki) albo przez proces odzyskiwania konta. Dlatego po włączeniu passkey warto usunąć SMS jako metodę zapasową.
Która metoda 2FA jest najbezpieczniejsza?
Klucz sprzętowy FIDO2 albo passkey przypisany do urządzenia, przy wyłączonych słabszych metodach zapasowych. Google od 2017 roku nie odnotował ani jednego udanego phishingu na konta pracowników używających kluczy sprzętowych.
Czy MFA chroni przed kradzieżą sesji?
Nie. Infostealer kradnie z przeglądarki ciasteczko sesji wydane już po zalogowaniu, więc przestępca nie musi przechodzić przez MFA. Według Recorded Future 31% danych logowania wykradzionych w 2025 roku zawierało aktywne ciasteczka sesji. Ochrona to krótsze sesje, wiązanie sesji z urządzeniem, monitorowanie aktywności po zalogowaniu i niedopuszczanie do infekcji.
Które polskie banki obsługują klucze U2F/FIDO2 i passkeys?
Stan na listopad 2026: logowanie kluczem sprzętowym oferują m.in. ING, PKO BP i Pekao. BNP Paribas wprowadził passkeys w bankowości firmowej. mBank wpisał „cyfrowy klucz dostępu” do regulaminu obowiązującego od 22 grudnia 2026, ale termin uruchomienia ogłosi później. Kody SMS jako metoda zapasowa są nadal w praktycznie każdym banku.
Podsumowanie
„Mamy 2FA” to dziś za mało, żeby spać spokojnie. Liczby pokazują trzy poziomy. Każde MFA zatrzymuje masówkę, czyli zdecydowaną większość ataków – według Microsoftu samo zgadywanie haseł to ponad 99% prób wejścia do chmury. Kody i powiadomienia – z SMS-a, z aplikacji, push – padają przed phishingiem na żywo, który można wynająć za 120 dolarów. Passkey i klucz sprzętowy zatrzymują i to, pod warunkiem, że nie zostawisz obok nich furtki w postaci SMS-a i nie pozwolisz nikomu dopisać własnego klucza. A ponad tym wszystkim są ataki, które omijają każdą metodę: kradzież sesji, kod urządzenia wpisany na prośbę „IT” i jeden przekonujący telefon na help desk. Tam też trzeba postawić zamek. 🔓
Jeśli chcesz sprawdzić, czy MFA w Twojej firmie wytrzyma zestaw AiTM, telefon „z działu IT” albo dobrze przygotowany SMS – wiesz, gdzie mnie znaleźć.
Źródła danych użytych we wpisie
- Microsoft Research – Meyer i in., „How effective is multifactor authentication at deterring cyberattacks?” (arXiv:2305.00945, 05.2023)
- Microsoft Digital Defense Report 2026 (10.2026) i 2024 (10.2024, podsumowanie dla CISO)
- Sophos – State of Ransomware 2026 (07.2026)
- Google Security Blog – „New research: How effective is basic account hygiene at preventing hijacking” (05.2019)
- Microsoft Security (X) / Practical 365 – adopcja MFA w Entra ID (02.2024)
- Okta – Secure Sign-in Trends Report 2025 (12.2025)
- X / Twitter – Account Security transparency report (II półrocze 2021); The Hacker News (02.2023)
- FIDO Alliance – „The State of Passkeys 2026” (05.2026), „7 billion passkeys and counting” (10.2026) i Passkey Index 2026 (Biometric Update, 10.2026)
- Microsoft Entra Blog – Ignite 2026 (11.2026); Microsoft 365 Message Center MC1426371 i MC1536049 – wycofanie SMS i połączeń głosowych w Entra ID
- NIST SP 800-63B-4 (07.2025); CISA – „Implementing Phishing-Resistant MFA” (10.2022)
- FBI IC3 – Internet Crime Report 2024 i 2025
- SecurityWeek i Malwarebytes – wyrok Tylera Buchanana (11.2026); CommLaw Group – zasady FCC dot. SIM swap (11.2026)
- Telepolis (07.2023), CRN (07.2024) – grupa SIM swap z Poznania; BleepingComputer / Security Bez Tabu (06.2026) – zatrzymania CBZC
- Help Net Security – SS7 i O2 (05.2017); Vice / Motherboard – Metro Bank (01.2019)
- Lighthouse Reports – „Two Factor Insecurity” (06.2025)
- Krebs on Security – boty OTP (09.2021)
- Microsoft On the Issues i Microsoft Security Blog – Tycoon 2FA (03.2026); BleepingComputer – powrót Tycoon 2FA (03.2026); Okta – rozproszenie operatorów Tycoon 2FA (05.2026); The Hacker News – EvilTokens (09.2026)
- Proofpoint – „Account compromise in the agentic workspace” (02.2026) i „FIDO authentication downgrade” (08.2025)
- The Record – wywiad z Kubą Gretzkym (10.2025)
- Kacper Szurek – „Jak hakerzy kradną konta zabezpieczone 2FA” (YouTube, 11.2026)
- Retool – „When MFA isn’t actually MFA” (09.2023)
- Redmondmag – Microsoft o atakach MFA fatigue (09.2022); BleepingComputer – wymuszenie number matching (05.2023)
- Uber Newsroom – security update (09.2022); The Hacker News – Cisco (08.2022)
- Recorded Future – Identity Trend Report (03.2026)
- Microsoft On the Issues – Lumma Stealer (05.2025); The Hacker News – Snowflake (06.2024); BleepingComputer – Okta (11.2023)
- MGM Resorts – formularz 8-K dla SEC (10.2023); The Register – Clorox vs Cognizant (07.2025) i Co-op (09.2025); BleepingComputer – M&S (07.2025)
- Krebs on Security, SecurityWeek, The Hacker News – wyroki Scattered Spider (2025-2026); The Hacker News – kampanie „zaktualizuj passkey” (09.2026)
- Security Boulevard – rejestracja passkeyów przez przestępców (Okta, Unit 42; 11.2026); Security Affairs – UNC6671 (08.2026)
- Krebs on Security – klucze sprzętowe w Google (07.2018); Cloudflare – „The mechanics of a sophisticated phishing scam” (08.2022)
- Microsoft Security Blog – „Pushing passkeys forward” (05.2025)
- The Hacker News – Unit 42 i SpecterOps o atakach na passkeys (08.2026); Socket – clickjacking menedżerów haseł, Marek Tóth (08.2025); NinjaLab – EUCLEAK (09.2024)
- CERT Polska – raport za 2025 (NASK, CyberDefence24, 04.2026) i podsumowania miesięczne 09.2026 i 10.2026
- NBP – informacje o transakcjach oszukańczych za I i II kwartał 2026 (Cashless, 07.2026 i 11.2026; Telepolis, 11.2026)
- Pełnomocnik Rządu ds. Cyberbezpieczeństwa – Rekomendacja nr 2026-67a-10 dla sektora bankowości i infrastruktury rynków finansowych (gov.pl, 17.11.2026)
- wnp.pl – oszustwo „na pracownika banku” (12.2025)
- Antyweb (09.2024, 04.2026), Spidersweb (03.2023, 11.2024), rp.pl (11.2023), bank.pl (10.2026), Cashless (07.2023, 10.2026), ITHardware (07.2026), Revolut Help – metody logowania w polskich usługach
