Android vs iPhone : lequel est le plus sûr ? CVE, zero-days, prix des exploits et délais de correction en chiffres (2026)

Android vs iPhone: which one is more secure? 501 vs 317 CVEs, $5-7M zero-click iPhone exploit, phishing 16% vs 8%, 0 attempts on the iPhone at Pwn2Own 2024-2026

L’article du jour répond à la question qu’on me pose le plus souvent : « Michał, iPhone ou Android ? ». Plutôt que des opinions, j’ai rassemblé des chiffres : 501 contre 317 CVE, 15 zero-days utilisés dans des attaques contre des téléphones en 2025, 70 contre 72 jours de correction selon Project Zero, 7 millions de dollars pour un exploit iPhone et 5 millions pour Android, 16 % contre 8 % d’appareils visés par une tentative de phishing. Il y a aussi le tout récent Pwn2Own, où le Pixel 10 est tombé trois fois alors que personne n’a osé s’attaquer à l’iPhone pour la troisième année de suite, et les chevaux de Troie bancaires polonais qu’on installe soi-même. Le verdict est moins évident que ne le pensent les fans des deux camps – et à la fin, 7 choses à faire quel que soit le logo au dos du téléphone. 🔓 Continue reading →

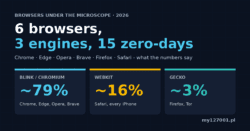
Le navigateur le plus sûr en 2026 ? Chrome, Edge, Opera, Brave, Firefox et Safari en chiffres – trois moteurs, 15 zero-days

Graphic: 6 browsers, 3 engines, 15 zero-days - engine market share Blink/Chromium ~79%, WebKit ~16%, Gecko ~3%

L’article d’aujourd’hui s’adresse à tous ceux qui se sont déjà demandé si Chrome est « troué » et Firefox « sûr ». Sur ton bureau, tu as six navigateurs, mais sous le capot il n’y a que trois moteurs – et ce sont eux, pas le logo, qui décident si quelqu’un prend le contrôle de ton portable après un seul clic sur un lien. Cette année, Google a déjà corrigé sept failles de Chrome exploitées dans des attaques avant la sortie du correctif. Chacune se trouvait aussi dans Edge, Opera et Brave. J’ai fait les comptes avec les chiffres de 2025 et 2026 : zero-days, CVE, rythme des correctifs, budgets des équipes sécurité et l’endroit où les données disparaissent vraiment. À la fin, mes « sept lois de la sécurité des navigateurs » et ce que je choisirais moi-même. Spoiler : le navigateur le plus sûr, c’est celui qui est à jour. Continue reading →

« Ne faites pas de sécurité, c’est rentable » – ce que dit la calculatrice de risques et ce que disent les factures après l’attaque

Chart: Change Healthcare 2024 - $22M ransom paid vs. ~$2.9B total cost of the attack. Don't do security, it pays off?

L’article d’aujourd’hui est un brin provocateur. J’ai pris la formule de l’examen CISSP – une mesure de sécurité ne doit pas coûter plus que les pertes qu’elle évite – et j’ai vérifié honnêtement si elle ne conclut pas parfois qu’il vaut mieux ne pas faire de sécurité. Puis je l’ai confrontée à de vraies factures et de vrais cours de Bourse : Equifax, SolarWinds, CD Projekt, Żabka, MyDr, Morele.net, les amendes polonaises de protection des données en 2025, et le nombre de clients qui partent vraiment après un incident (spoiler : bien moins que ceux qui le disent). Il y a aussi une liste d’entreprises qui ne se sont jamais relevées d’une attaque – d’un transporteur britannique de 158 ans achevé par un seul mot de passe deviné à un fabricant de vélos polonais. Les conclusions dérangent les deux camps : ceux qui font peur et ceux qui rognent. 🔓 Continue reading →

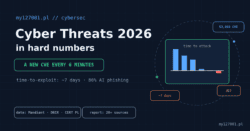
Cybermenaces 2026 en chiffres bruts : une nouvelle vulnérabilité toutes les 6 minutes, l’exploit avant la sortie du patch

Cyber Threats 2026 in hard numbers — a new vulnerability every 6 minutes, time-to-exploit at minus 7 days, 86% of phishing AI-driven

En 2018, il s’écoulait en moyenne 63 jours entre la divulgation d’une vulnérabilité et l’attaque. Aujourd’hui ? Moins sept — l’attaque commence avant même que l’éditeur ait publié son correctif. J’ai rassemblé en un seul endroit les chiffres bruts de plus de vingt rapports : 53 800 vulnérabilités depuis janvier 2026 (plus que sur toute l’année record 2025), 90 zero-days exploités dans de vraies attaques, 86% de phishing assisté par IA, et Mozilla comme Google qui colmatent en masse des failles trouvées par des agents IA. 💥 Sans oublier mon terrain polonais : plus de 700 incidents par jour et 96% d’entreprises ayant déjà subi un incident. À la fin, 6 conclusions concrètes pour ton entreprise — tirées directement des données, sans catastrophisme. Continue reading →

Guide des certificats de cybersécurité avec classement — mise à jour 2026 (l’ère de l’IA)

Cybersecurity certifications 2026 — ranking, prices and the AI era (updated guide)

Il y a deux ans, j’ai publié un classement des certifications en cybersécurité — et depuis, pas mal de choses ont volé en éclats. Le CASP+ n’existe formellement plus, l’OSCP a reçu une date d’expiration, l’examen gratuit d’ISC2 a cessé d’être gratuit, et l’IA a commencé à fermer aux juniors les portes du secteur. J’ai répété mon analyse des annonces sur Indeed après deux ans : certaines certifications ont grimpé de plus de 200%, d’autres ont chuté de moitié. 💥 Dans ce guide mis à jour, tu trouveras un classement en 6 niveaux, les prix actuels des 21 certifications et des données concrètes sur ce que l’IA a changé. Continue reading →

Que peut nous dire l’examen du temps de réponse du serveur ?

proces logowania użytkownika

En supposant que le serveur effectue des actions basées sur une condition spécifique, analysons une situation où le serveur réalise des calculs en fonction du résultat de cette condition et transmet ensuite la réponse à l’utilisateur. Dans les deux cas, que les calculs soient effectués ou non, le serveur renvoie… Continue reading →

L’IA va-t-elle prendre des emplois dans la cybersécurité? Ce sera tout le contraire – l’exemple de XSS dans Zoomin!

ai vs security

Dans le contexte du rôle croissant de l’intelligence artificielle (IA) dans divers domaines, la question de son impact sur le marché du travail en cybersécurité devient de plus en plus pertinente. D’une part, l’automatisation et les systèmes intelligents peuvent considérablement accélérer et améliorer les processus de protection des données et… Continue reading →

La biométrie est plus sûre – à propos de la façon dont les malwares volent les utilisateurs d’Android

AndroidAtakOverlayBank

Cet article a été inspiré par l’excellente présentation de Jan Seredynski lors de THS 2023. La cybersécurité n’est pas une question binaire – il n’existe pas de solutions garantissant une sécurité à 100 %. En réalité, il s’agit davantage d’évaluer les risques et de choisir des solutions moins vulnérables aux… Continue reading →

Craquer un PDF protégé par mot de passe en quelques secondes – PZU et leur protection illusoire. NN Investment Partners répète également ces mauvaises pratiques.

łamanie pdf z hasłem

L’illusion de la sécurité est pire que la conscience de son absence car elle conduit à des décisions prises sur des prémisses fausses. Les informations transmises par des institutions de confiance publique telles que « Nous protégeons vos données personnelles » créent souvent cette illusion de sécurité. Étudions deux exemples de cela… Continue reading →